PowerSC:IBM i のセキュリティのためのワンストップ ショップ以上のもの
変化するセキュリティ脅威の状況をきちんと把握し続けるのは、控え目に言っても難しいことです。変化する脅威に対応するためにIBM i サーバーの構成を変更するとなると、さらに大変です。ITネットワークにAIXおよびLinuxシステムが含まれている場合、難度はさらに高まります。IBMは、このようなタイプの環境に向けて、PowerSCと呼ばれるツールを提供しています。
IBMが2010年にIBM Lab Services製品としてPowerSC(「Security and Compliance」の略)を発表した際には、主にAIXでセキュリティ構成を設定し、監査を実行することを目的としていました。しかし、今日ではそうではありません。このツールは、Power上のAIXやPowerおよびX86システム上のLinuxだけでなく、特にIBM i 環境向けにも豊富なセキュリティ機能を提供しているからです。
IBMは、先日、この強力なツールがどのようなことを行えるかについて紹介する「Guided Tour」を提供しています。IBMは、 1年が経ったばかりの多要素認証(MFA)のサポートなど、この製品でのIBM i 特有の機能だけでなく、進化するセキュリティ脅威にも遅れを取ることなく対応してきたことが見て取れます。
「 What's New in IBM PowerSC for IBM i :Strengthening Security, Compliance, and Audit Readiness(IBM i 向けIBM PowerSCの新機能:セキュリティ、コンプライアンス、および監査対応の強化)」と題する、この9月3日のツアーのガイド役を務めたのは、IBMのIndia Systems and Development Lab(ISDL)を拠点としているPowerSCプロダクト マネージャーのAnima Varshney氏と、この製品のリード アーキテクトのBhargavi Reddy氏でした。
Varshney氏によれば、PowerSCを理解する最も簡単な方法は、一元化されたプラットフォームを通じて管理される、補完的なセキュリティおよびコンプライアンス機能を集めたものと考えることです。
「PowerSCの重要な利点は、IBM Power上で稼動する主要な稼動環境、すなわち、AIX、IBM i、およびLinuxをサポートすることです」と彼女は述べています。「このことが重要なのは、多くのエンタープライズ顧客が異種混在のPower環境を運用しているからです。彼らは、IBM i でクリティカルなビジネス アプリケーションをサポートし、AIXでエンタープライズ ワークロードを稼働し、Linuxでモダンなアプリケーションをサポートしているかもしれません。そのような場合、これらの環境ごとに別々にセキュリティの管理を行うと、運用の複雑性やセキュリティのサイロ化が生じることもあります。PowerSCは、Powerインフラストラクチャー全体にわたって、セキュリティおよびコンプライアンス機能を1つにまとめるための枠組みを提供します。」
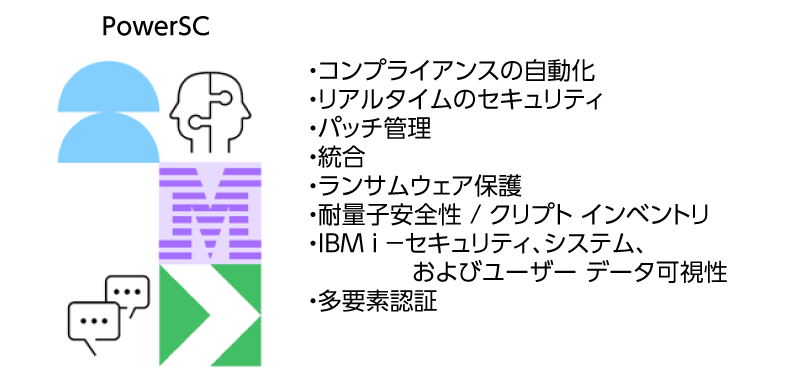
PowerSCによってIBM i および他のプラットフォームにもたらされる、具体的なセキュリティ機能のリストは目を見張るものがあります。PowerSCは、PCI DSS、CIS、GDPRなど、様々なセキュリティ フレームワークのポリシー標準に照らして、自動的にシステム構成を監査します。また、ファイル整合性だけでなく、セキュリティ ポリシーの構成変更をリアルタイムで監視します。PowerSCは、エンドポイント検知および対応機能を提供し、マルウェア検知にはClamAVを使用します。さらに、PowerSCは、SIEMツールと連携して、クロスプラットフォーム攻撃の相互の関連性を探り、MFAおよびパスワード規則の遵守状況をチェックし、IBMのランサムウェア予防機能と連携します。
Reddy氏は、PowerSCの具体的な機能に関する、さらなる詳細情報を明らかにしています。この製品のセットアップ時に、ユーザーは、IBM i 向けの定義済みのプロファイルのセットを使用するか、独自のプロファイルを作成するかを選ぶことができます。どちらのケースでも、誰かが手動で特定のセキュリティ設定を変更した場合、PowerSCは、自動的にそれにフラグを付け、SIEM製品に対してと同様に、この製品のGUIにアラートを送信します。
PowerSCは、ノースバウンドおよびサウスバウンドの両方向で連携すると彼女は述べています。「サウスバウンドでは、オペレーティング システム機能と連携し、ノースバウンドでは、たとえばQRadarのような様々なSIEM製品と連携するため、それらのログをそれらのコンソールへフィードすることができます」と彼女は述べます。
PowerSCは、シミュレーション モードを備えています。これは、ユーザーが手動で行う変更によってセキュリティ プロファイルのコンプライアンスにどのような影響が及ぶかをユーザーがテストすることを可能にします。また、ユーザーは、ポリシーから逸脱していないことを確認するために定期的にチェック行うようにスケジュールすることもできます。
「この機能の利点は、ポリシーを作成して、VMをこのポリシーに割り当てたら、すべてが自動的に処理されることです」とReddy氏は述べています。「すべて自動です。起動したら、プロファイルを適用し、スケジュールされている間隔でチェックを開始します。」
PowerSCは、製品が自動的に障害を修正することを可能にする自動修復機能も備えています。また、ユーザーはボタンをクリックするだけで、1つのVMから、任意の数のVMへポリシーを行き渡らせることができます。
「今日の時点では、ネットワークにVMが約100個あり、明日には、同じワークスペースにさらに100個のVMを追加するとします」とReddy氏は述べています。「ここから同じ環境へ、それらのVMをこのポリシーに割り当てるだけで、環境全体ですべて同じにすることができます。基本的には、規則を作成し、これらの規則を適用し、チェックを開始します。そのため、すべての規則は、ネットワーク内の200個すべてのVMで同じになります。」
また、PowerSCは、ファイル整合性監視機能も備えています。誰かがファイルを変更すると、その旨を知らせる通知が直ちに管理者に送られます。
PowerSCは、IBM i の数十ある出口点をサポートしていません(そうするには別個のネットワーク セキュリティ ツールを購入する必要があります)が、侵入試行など、他のタイプの不正アクセスは検知します。Reddy氏によれば、PowerSCは、IBM i ネイティブの侵入検知機能をサポートし、これはIBM i Navigator内で設定されるということです。
「PowerSCは基本的にイベントを識別するため、すべての脅威または侵入検知タイプのイベントの検知を開始し、管理者にそれを通知することができます」とReddy氏は述べています。「ポート スキャン タイプの攻撃や、設定したポリシーに該当する攻撃があった場合は、これらはUIを通じて表示されます。」
PowerSCには、オープンソースのウイルスおよびマルウェア検知エンジン、 ClamAVが付属しています。PowerSCは、ユーザーがPowerSCコンソールからClamAVを構成および管理することを可能にします。ユーザーは、ファイル システム全体またはファイル システムの一部のみをスキャンするようにClamAVをスケジュールすることができます。また、PowerSCには、脅威ハンティングと呼ばれる機能もあります。これは、マルウェア スキャンと似ていますが、よりターゲットを絞ったものであり、IBM i が特定のウイルスまたは脅威によって被害を受けているかどうかを確認するように設計されています。
「基本的に、すべてのハッシュ ファイルをダウンロードするため、ご自分の環境がそのウイルスによって被害を受けているかどうかを確認するだけです」とReddy氏は述べています。「これはマルウェア スキャンとは異なります。事前に定義されたデータベースではありません。これらは、一部の組織や政府機関によって発表される現実の脅威のようなものです。」
ユーザーは、脅威を検知したときに特定のアクションを実行するようにPowerSCを構成することができます。たとえば、ポート スキャン攻撃が検知された場合、管理者は、シェル スクリプティング機能を使用して、ポートのシャットダウンや特定のホストへのアクセスの遮断などの対策を直ちに講じることができます。また、ユーザーがスクリプトを書いて、それらをJSONファイルとしてデプロイできるようにするSwaggerツールもあります。「UIを使用する代わりに、独自の組み込みスクリプトを書くこともできます」とReddy氏は述べています。「そのため、これによって、その特定のコマンド ライン操作の詳細がすべて提供されることになります。」
また、PowerSCにはパッチ管理機能もあります。ユーザーがいくつかのPTFを見落としているかもしれないと思った場合は( Doug Bidwell氏による「 IBM i PTF Guide」を常にチェックしていれば、そうなることはなさそうですが)、このツールを実行して、特定のIBM i リリース向けの未適用のPTFがあるかどうかを確認することができます。IBMは、他のオペレーティング システムではパッチ修正の一括更新機能をサポートしていますが、IBM i ではそうしないこととしたと彼女は述べています。
ランサムウェア対策は、IBMの Copy Services Manager (CSM:コピー サービス管理機能)およびIBM Cyber Vaultとの統合を通じて行われます。「脅威が検知されると、Copy Services Managerは、そのランサムウェア イベントをPowerSCに送信します。PowerSCは、そのイベントを読み取って、非常事態としてシステム管理者に表示します」とReddy氏は述べています。「PowerSCは、このデバイス上でランサムウェアが検知されたことを知らせるメールをシステム管理者に送信し、原則的に直ちにVMをシャット ダウンします。」
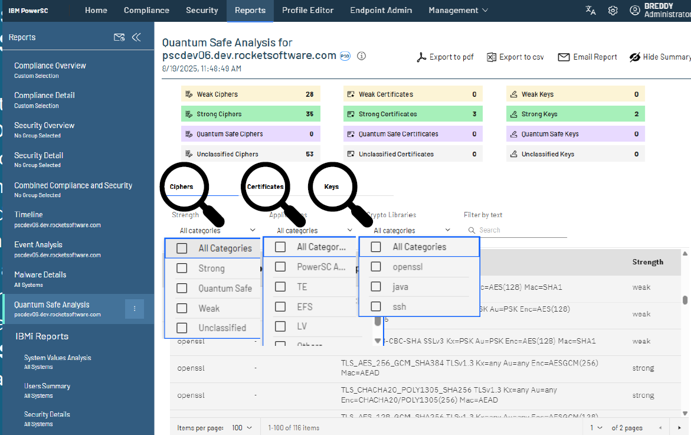
PowerSCに比較的新しく追加されたものとして、耐量子安全性機能があります。簡単に言えば、この機能は、顧客が耐量子安全の暗号化アルゴリズムを実行していることを保証します。別の言い方をすれば、旧式の暗号化アルゴリズムを実行しているのではないということになります。
「TLS 1.2または1.3未満のどのようなものでも、TLS 1.1以前に属するどのようなものでも、スキャンして識別します」とReddy氏は述べています。「また、一定の間隔を置いて、証明書の有効期限が近づいているかどうかを確認します。近づいている場合は、ユーザーへの通知も行います」 また、このソフトウェアは、確実にSSHキーが適切な暗号方式を使用しているかどうか(すなわち、それらが1年経過していないかどうか)、それらがリサイクルされる必要があるかどうかについてもチェックします。
「それぞれのポートをスキャンするのは、そのアプリケーションがデータを暗号化するために何を使用しているかを確認するためです」とReddy氏は述べています。「それは、IBM i での次のリリースで導入されるもうひとつの機能です。スキャンを行って、アプリケーション名とともに、そのポートでデータを暗号化するのに使用されている暗号方式についての情報も提供することになります。それが、次のリリースでの追加機能です。」
最後に、PowerSCは、IBM i ユーザーにCARTのような機能をもたらします。CARTは、Continuous Automated Red Teaming(継続的自動レッド チーミング)の略であり、エンタープライズ システムでセキュリティを確保するために新たに用いられるようになっているベスト プラクティスの1つです。
「これは、情報の提供のみを目的としています。アクションを行うことはできませんが、システムの出荷時のデフォルト値がどのようなものだったか、そして、現行の値がどうなっているかを示します」とReddy氏は述べています。「そして、何か不具合がある場合は、ハザード標識のようなもので通知します。基本的にUIでは、パスワード ポリシー設定で不具合があることを確認することができます。設定値がnomax(無制限)になっている場合は、これが許可されていないことを知らせます。」
Varshney氏は、PowerSCに関する、ある重要な詳細情報を強調しています。すなわち、PowerSCは、IBM i P30 Enterprise EditionおよびP20 Standard Editionの両方に含まれているということです。「エンド クライアントは、別途購入する必要はありません」と彼女は述べています。「IBM i P30 Enterprise EditionおよびP20 Standard Editionを使用している場合、クライアントには、PowerSCを使用する権利が与えられているということです。」
PowerSCに関する詳細情報については、 IBMの製品ページを参照してください。また、この製品に関する、Varshney氏とReddy氏による「Guided Tour」動画の全編を視聴するには、 COMMON Webサイトの プレゼンテーションのアーカイブ をチェックしてください。